Filo görünümü
Her sunucu için durum, CPU, bellek, yük, en dolu disk, ağ ve alarmlar. Gruplar, etiketler, arama ve eğilim grafikleri. "Erişilemiyor", "kimlik doğrulama başarısız", "anahtar değişti" ve "kısmi" ayrı durumlardır.
Açık kaynak · MIT · Linux
helmsight, Linux sunucu filonuzu sıradan SSH ile izleyen tek bir program. Metrikleri ve envanteri yalnızca okuma yapan komutlarla toplar, geçmişi kendi veritabanında saklar ve hızlı, sade bir web paneli sunar. Ajan yok, servis yok, sunucularınıza yazılan dosya yok.
Erken geliştirme aşaması (0.x). Altı Linux dağıtımında test ediliyor; ancak üretimde henüz az kullanıldı ve bağımsız bir güvenlik denetiminden geçmedi. Yapılandırma ve veri biçimleri değişebilir. Önce kritik olmayan sunucularda deneyin. Proje durumu
$ helmsight init
$ helmsight hosts test --trust
$ helmsight serve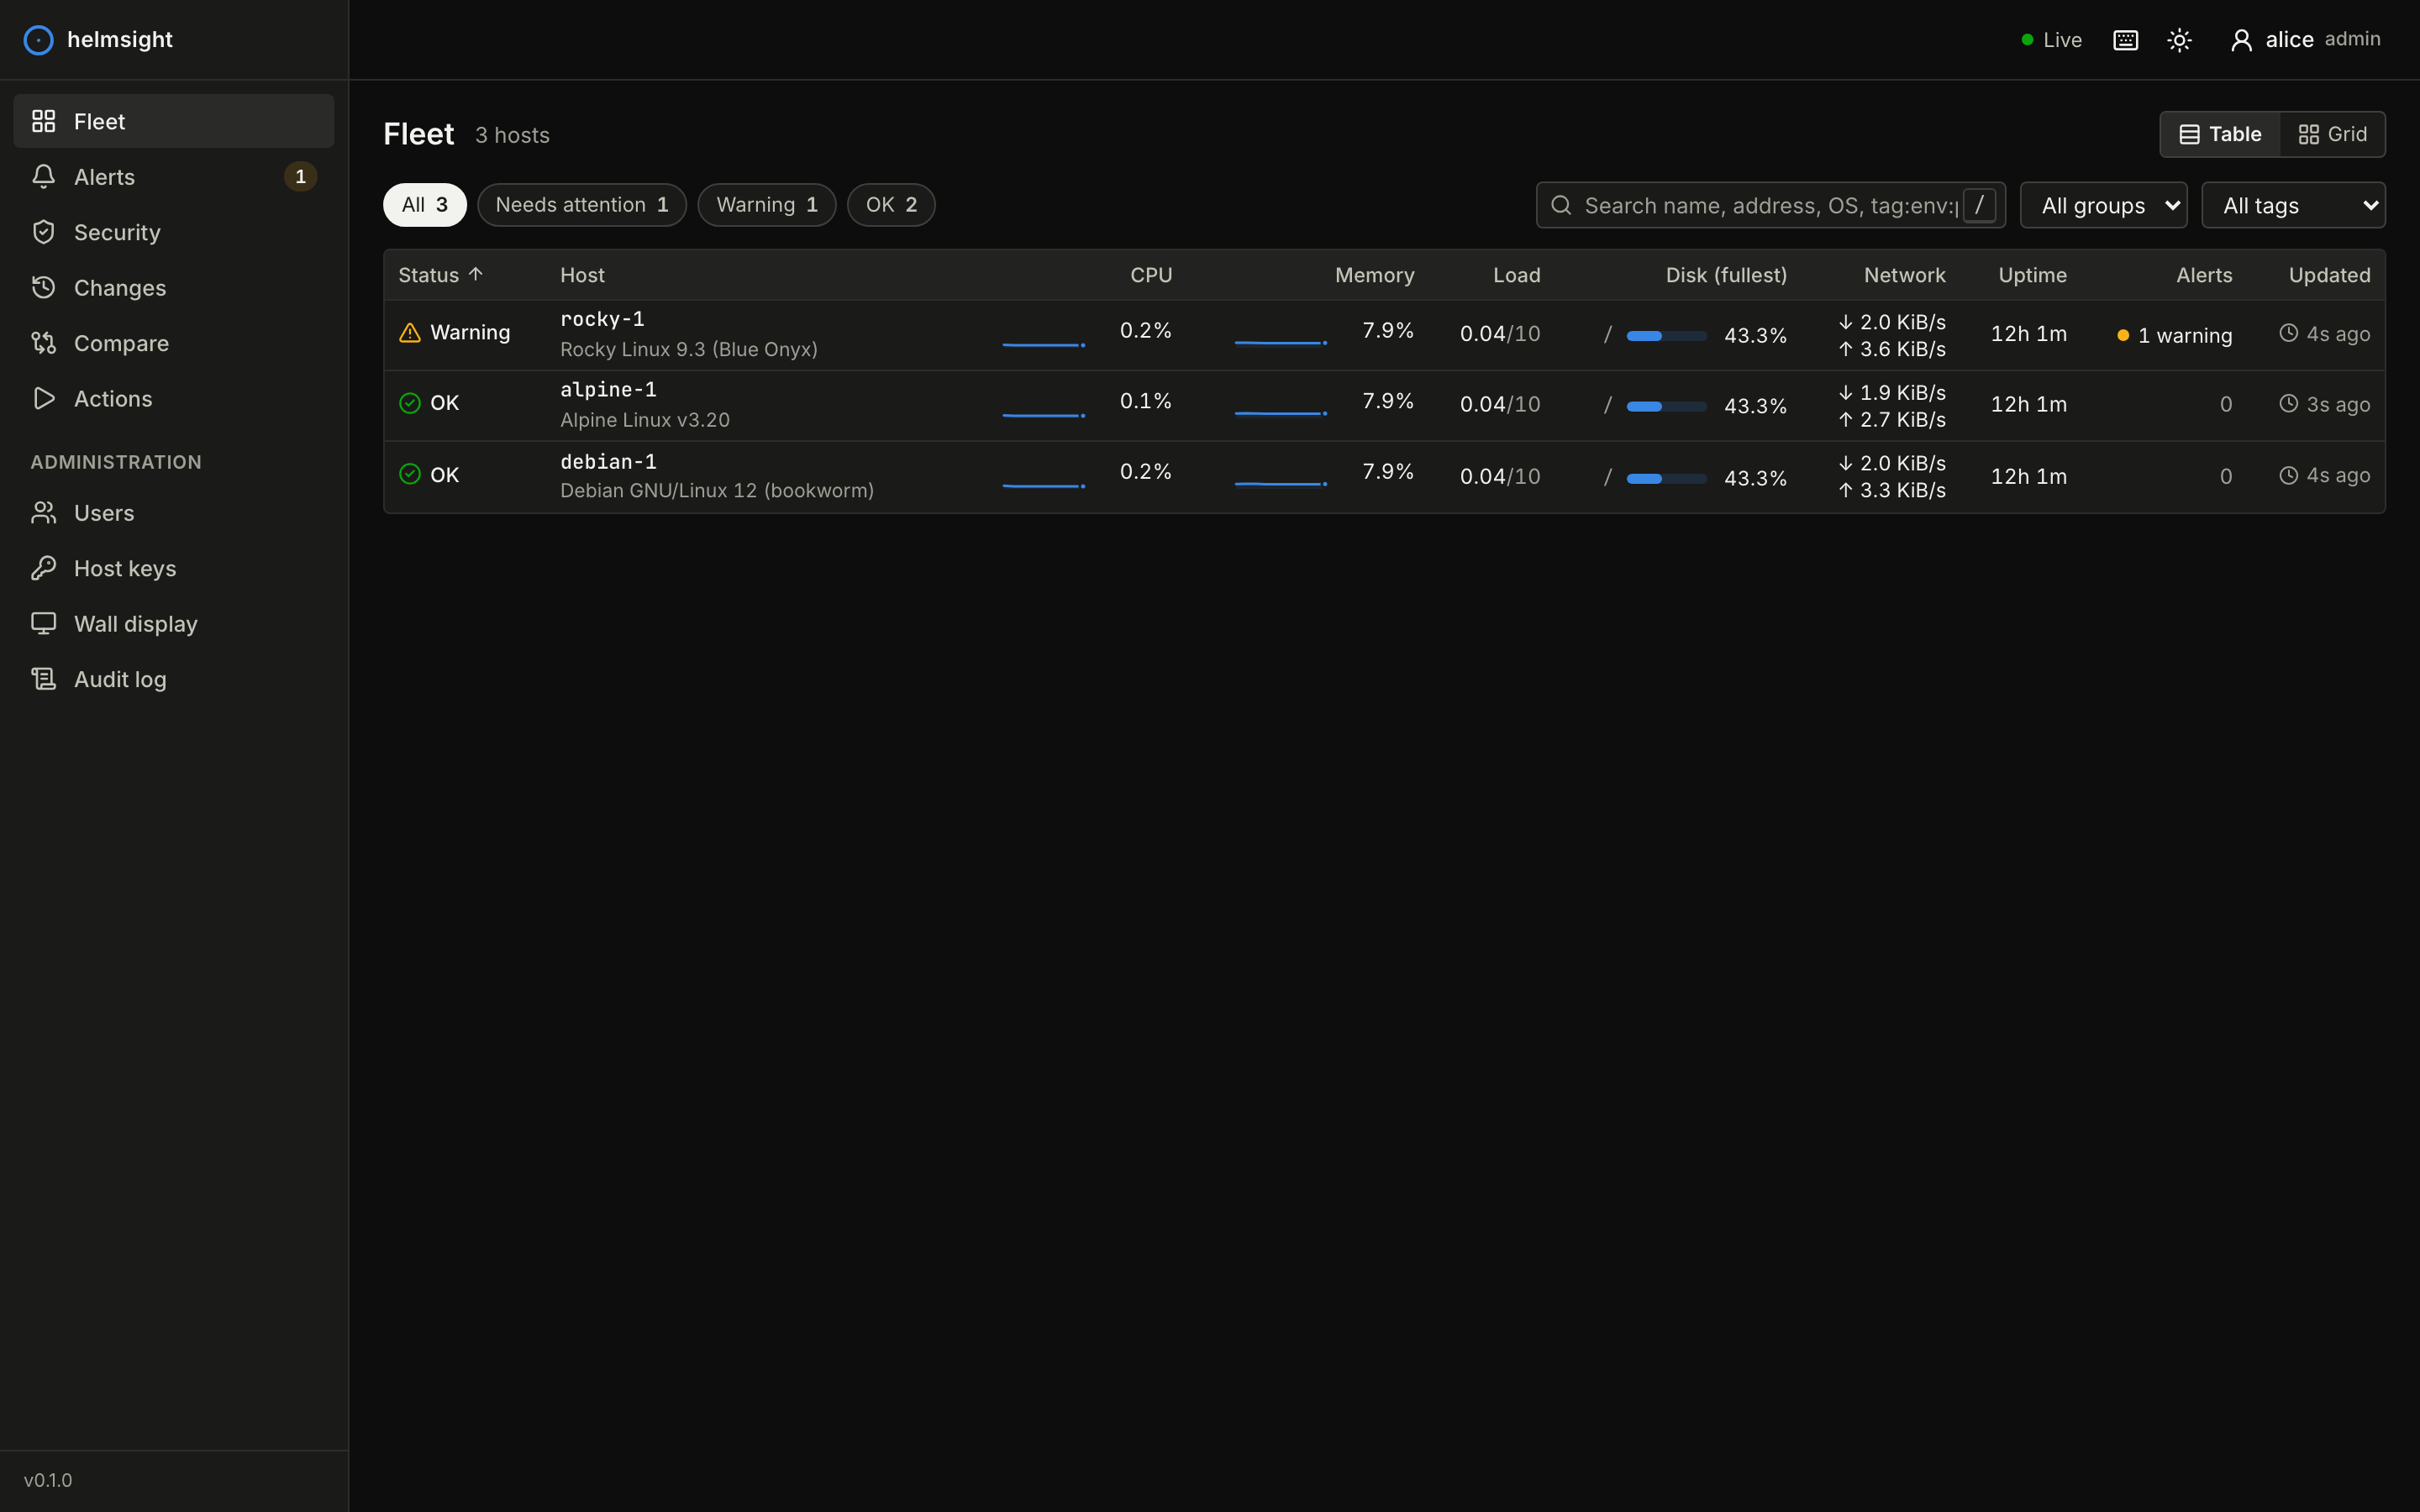
Her sunucu için durum, CPU, bellek, yük, en dolu disk, ağ ve alarmlar. Gruplar, etiketler, arama ve eğilim grafikleri. "Erişilemiyor", "kimlik doğrulama başarısız", "anahtar değişti" ve "kısmi" ayrı durumlardır.
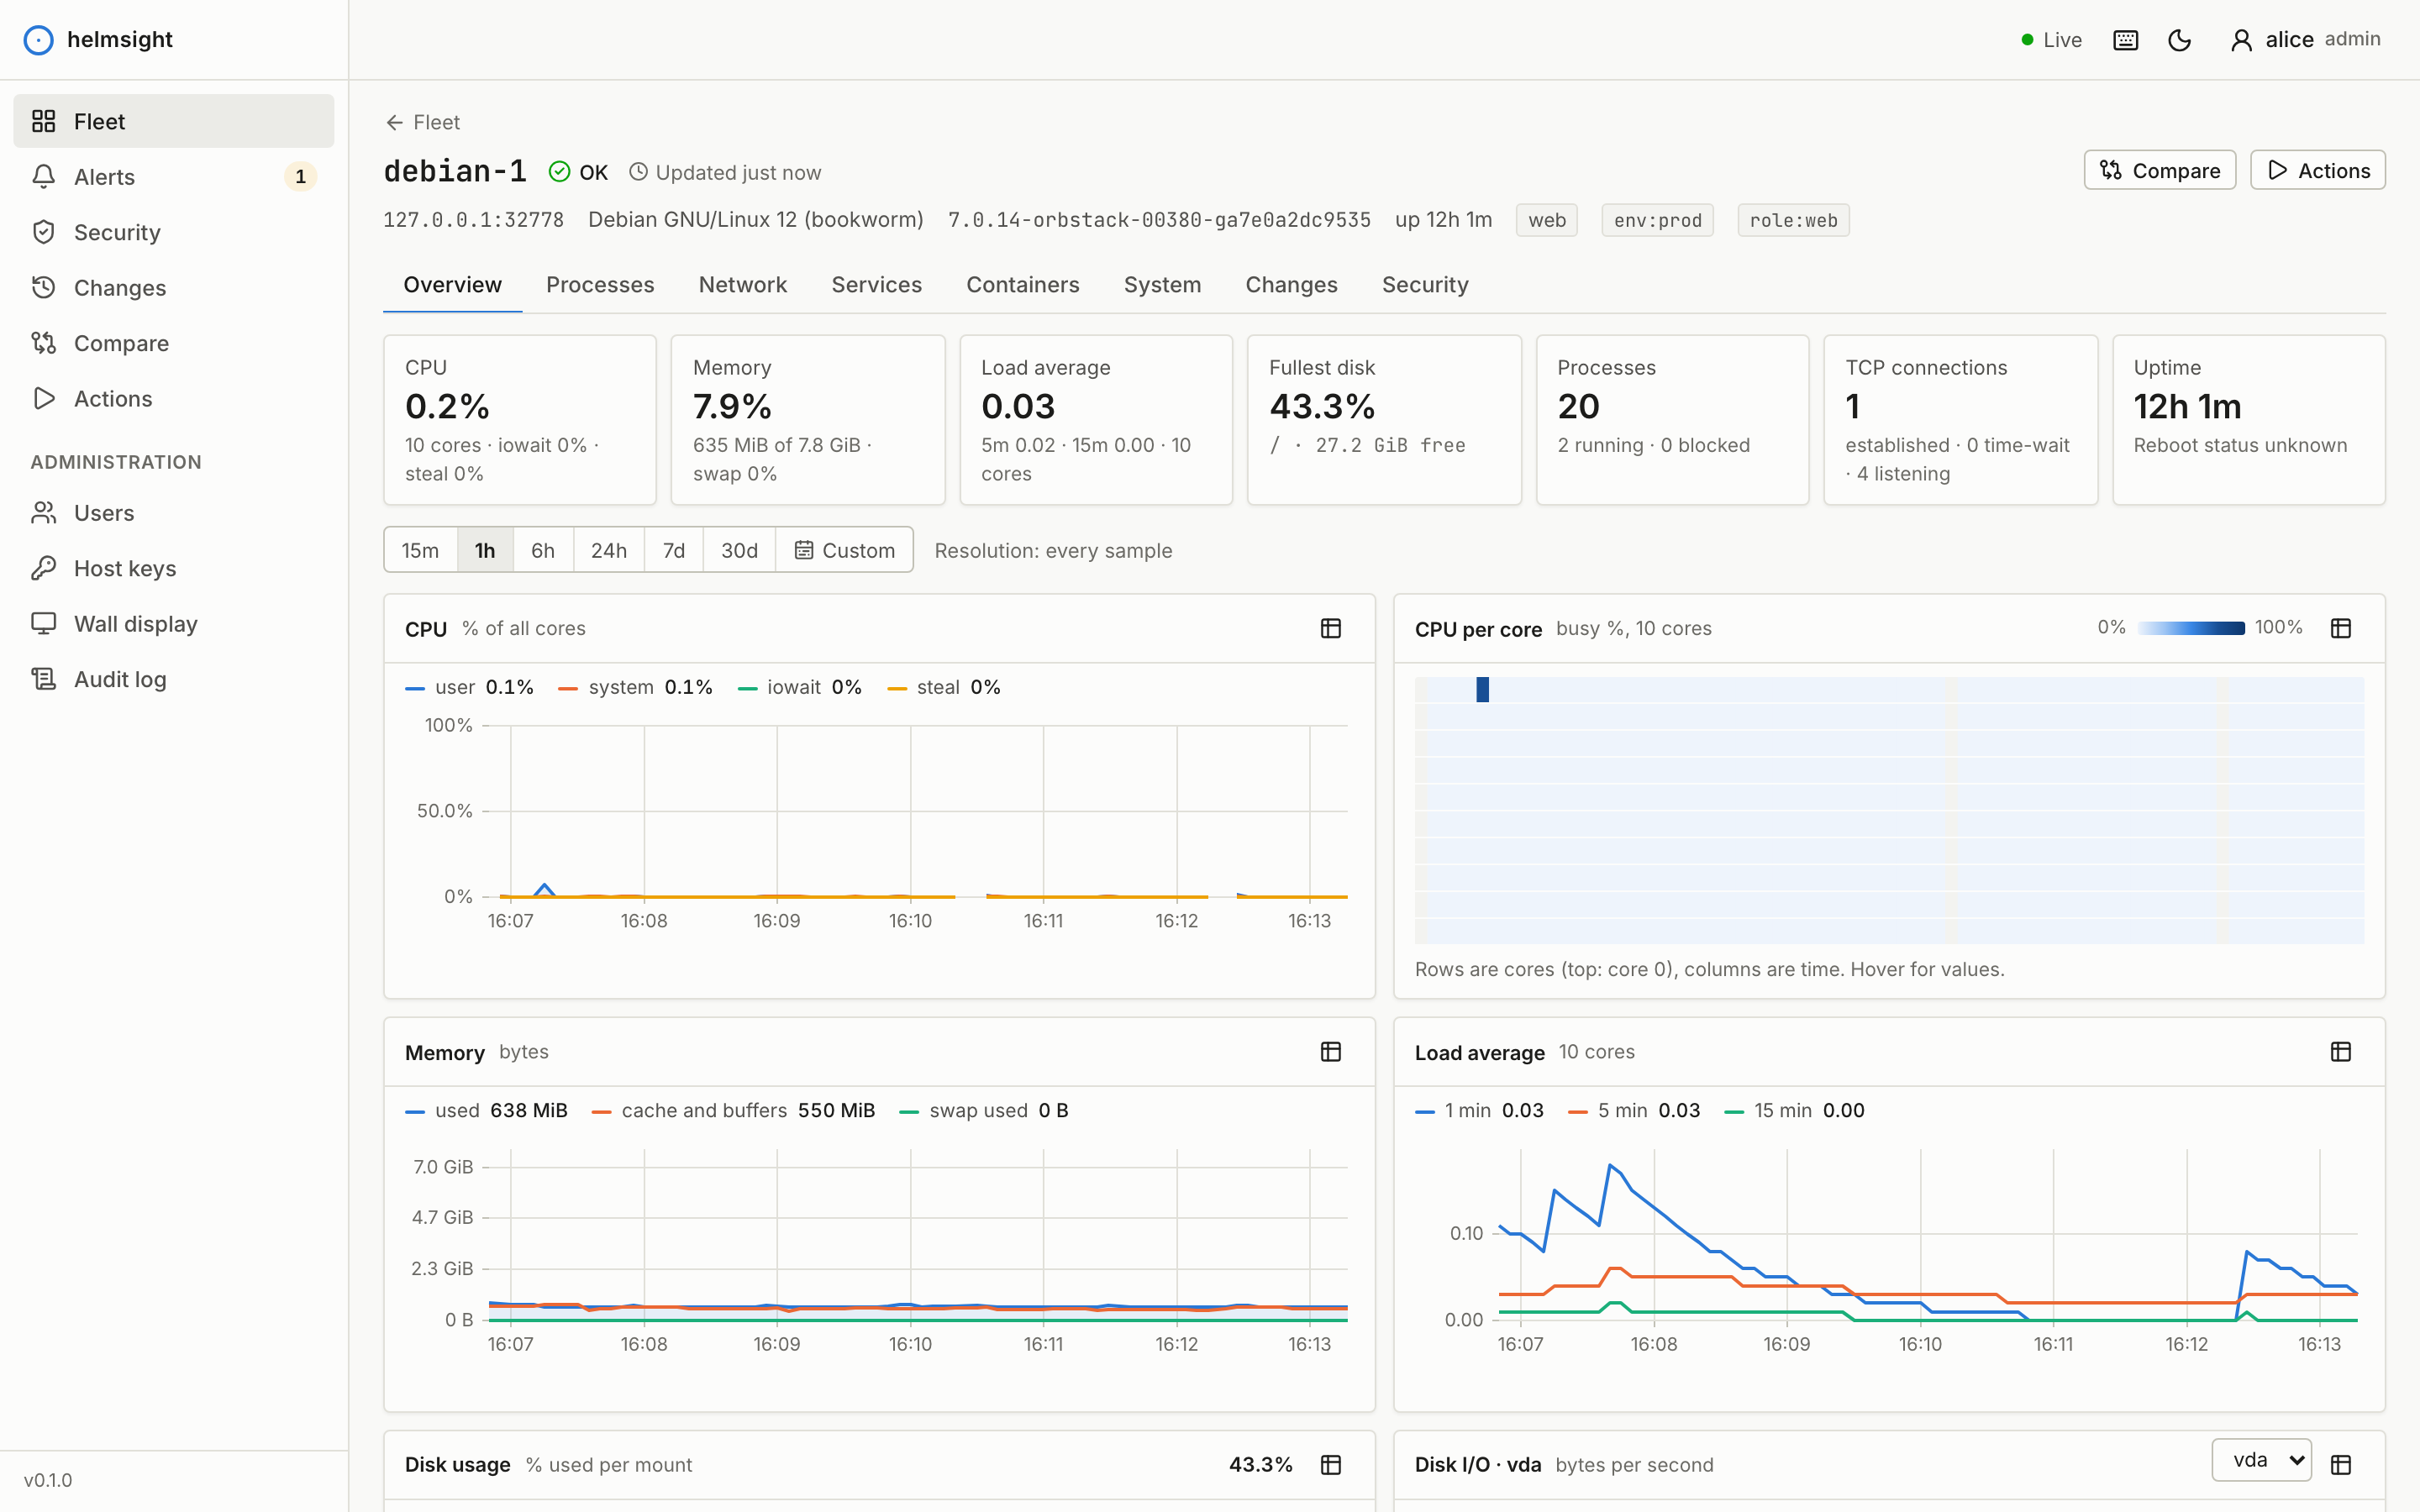
Eş zamanlı imleçli canlı ve geçmiş grafikler, çekirdek başına CPU ısı haritası, süreçler, dinlenen portlar, servisler, konteynerler ve sistem bilgileri.
24 saat boyunca her örnek, 7 gün dakikalık, 90 gün beş dakikalık özetler; gömülü bir SQLite veritabanında.
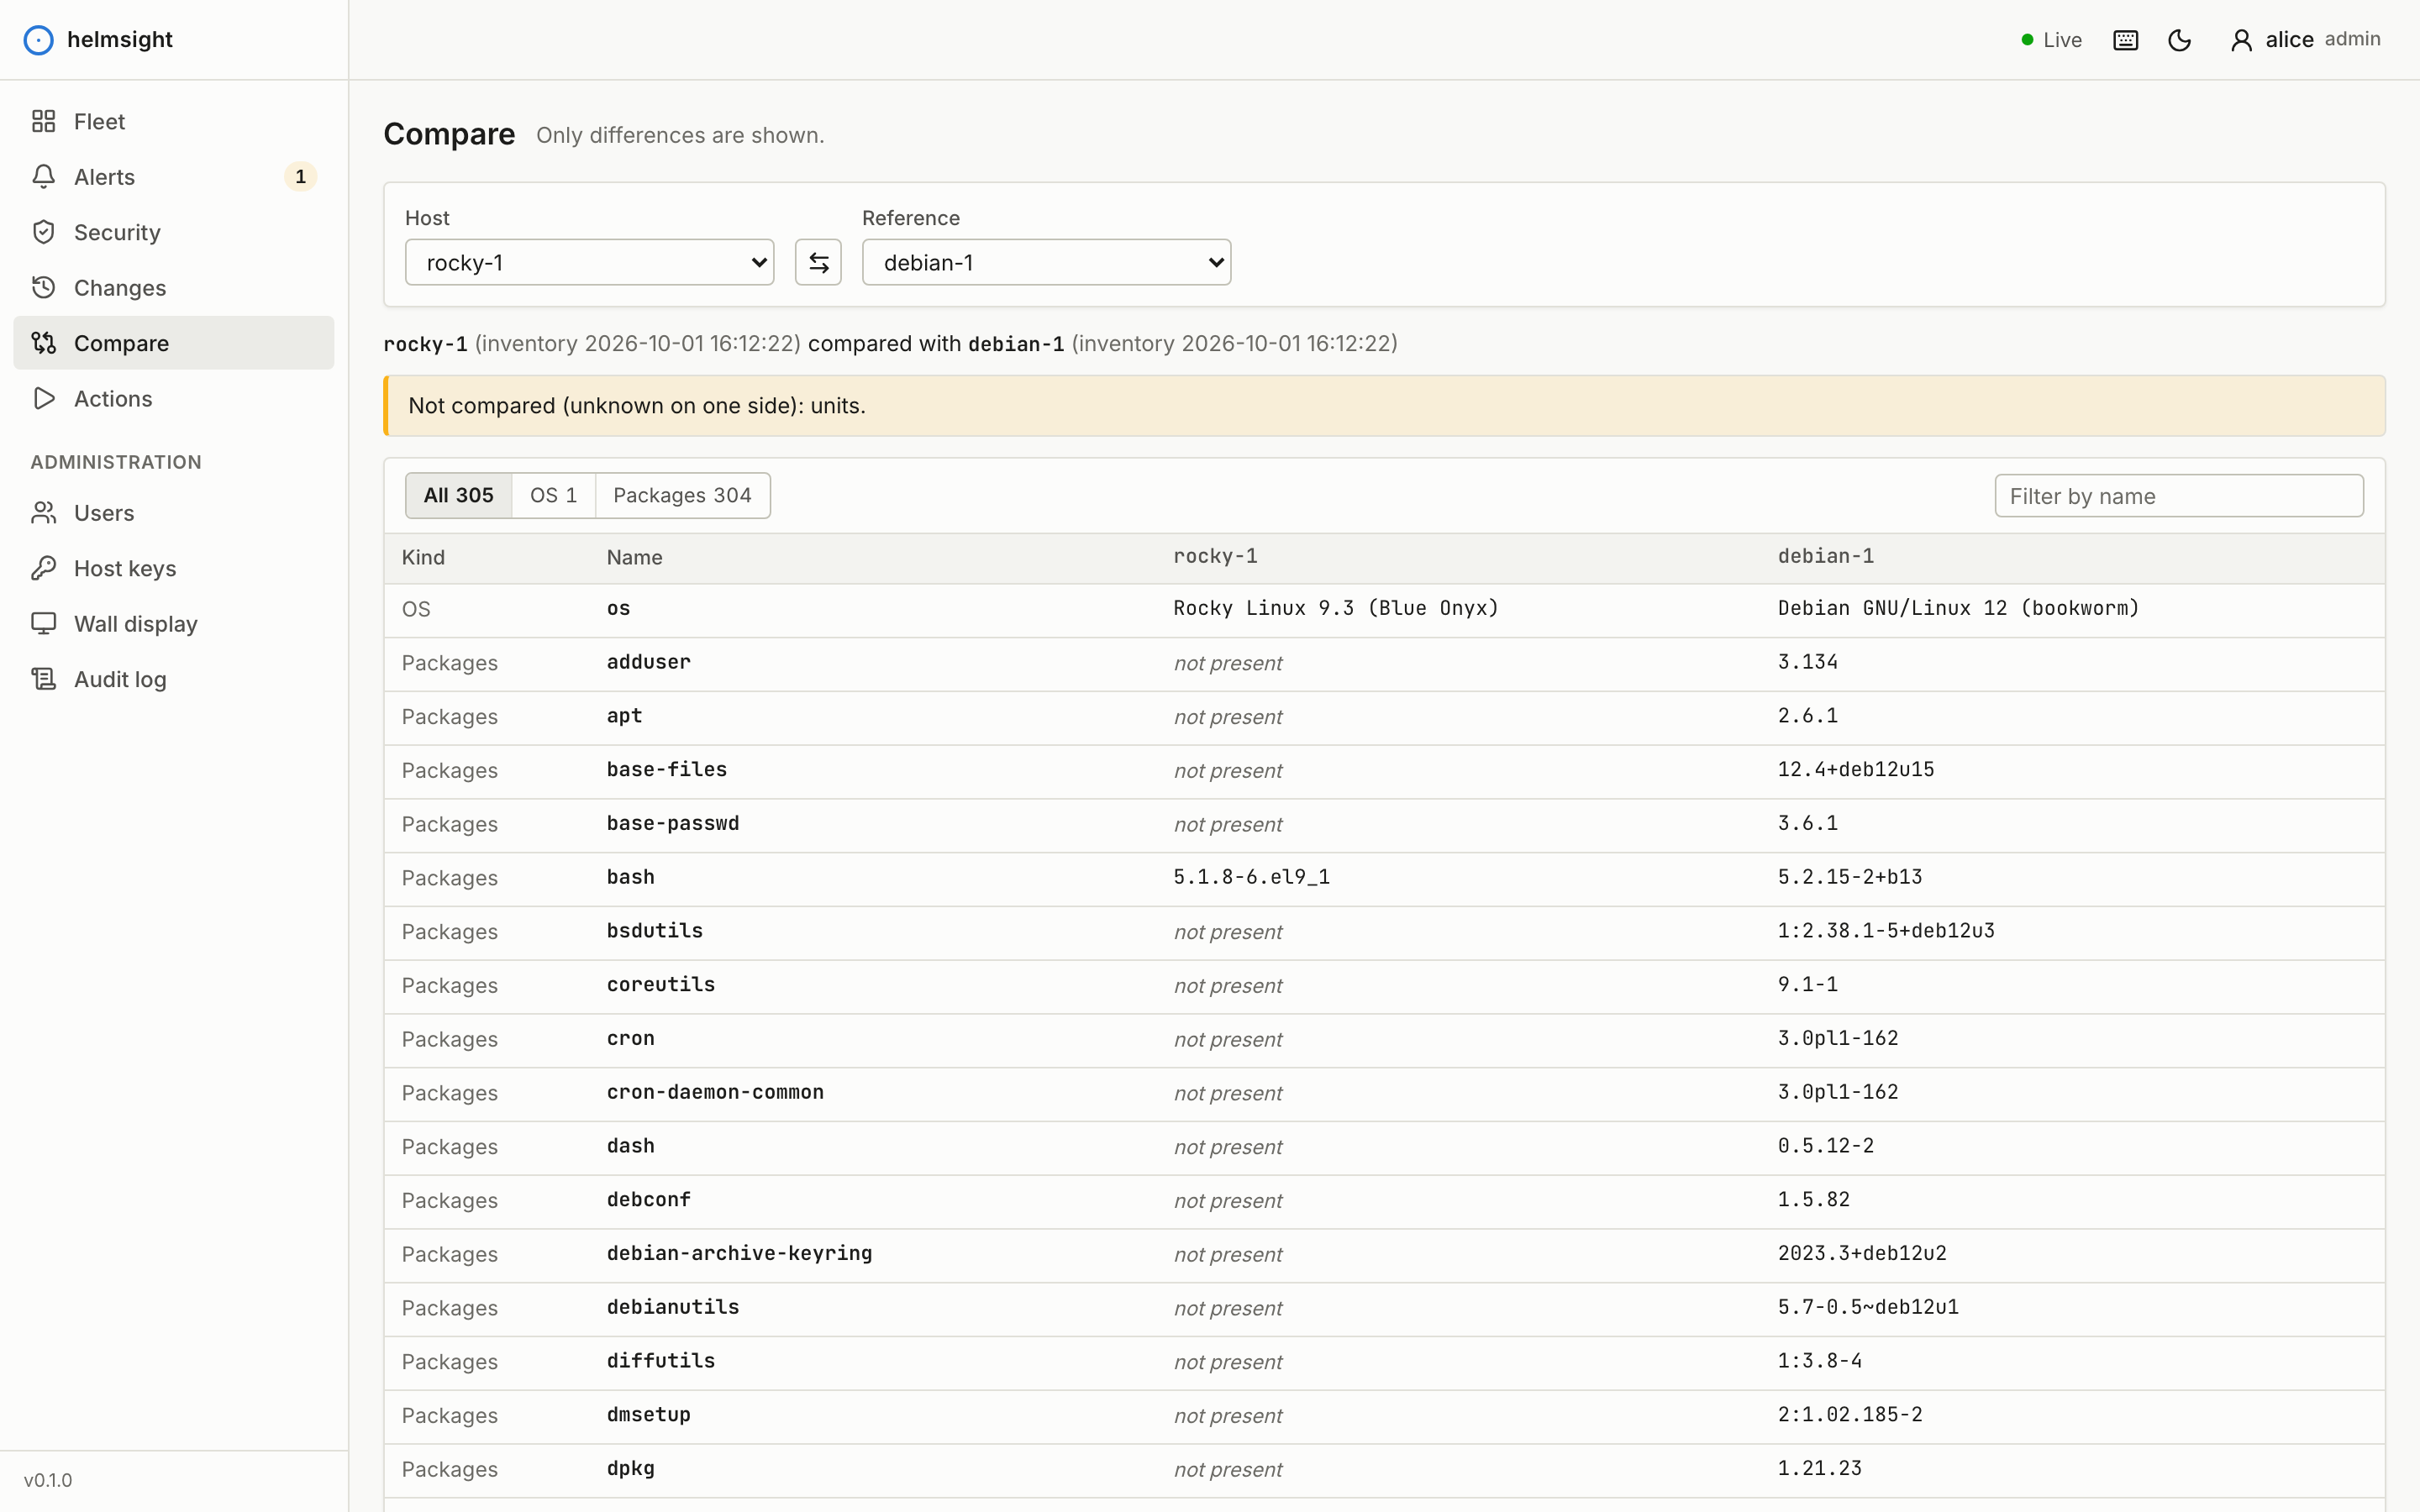
Paketler, çekirdek, portlar, etkin servisler ve işletim sistemi kaydedilir. Dünden beri neyin değiştiğini görün, bir sunucuyu diğeriyle veya referansıyla karşılaştırın.
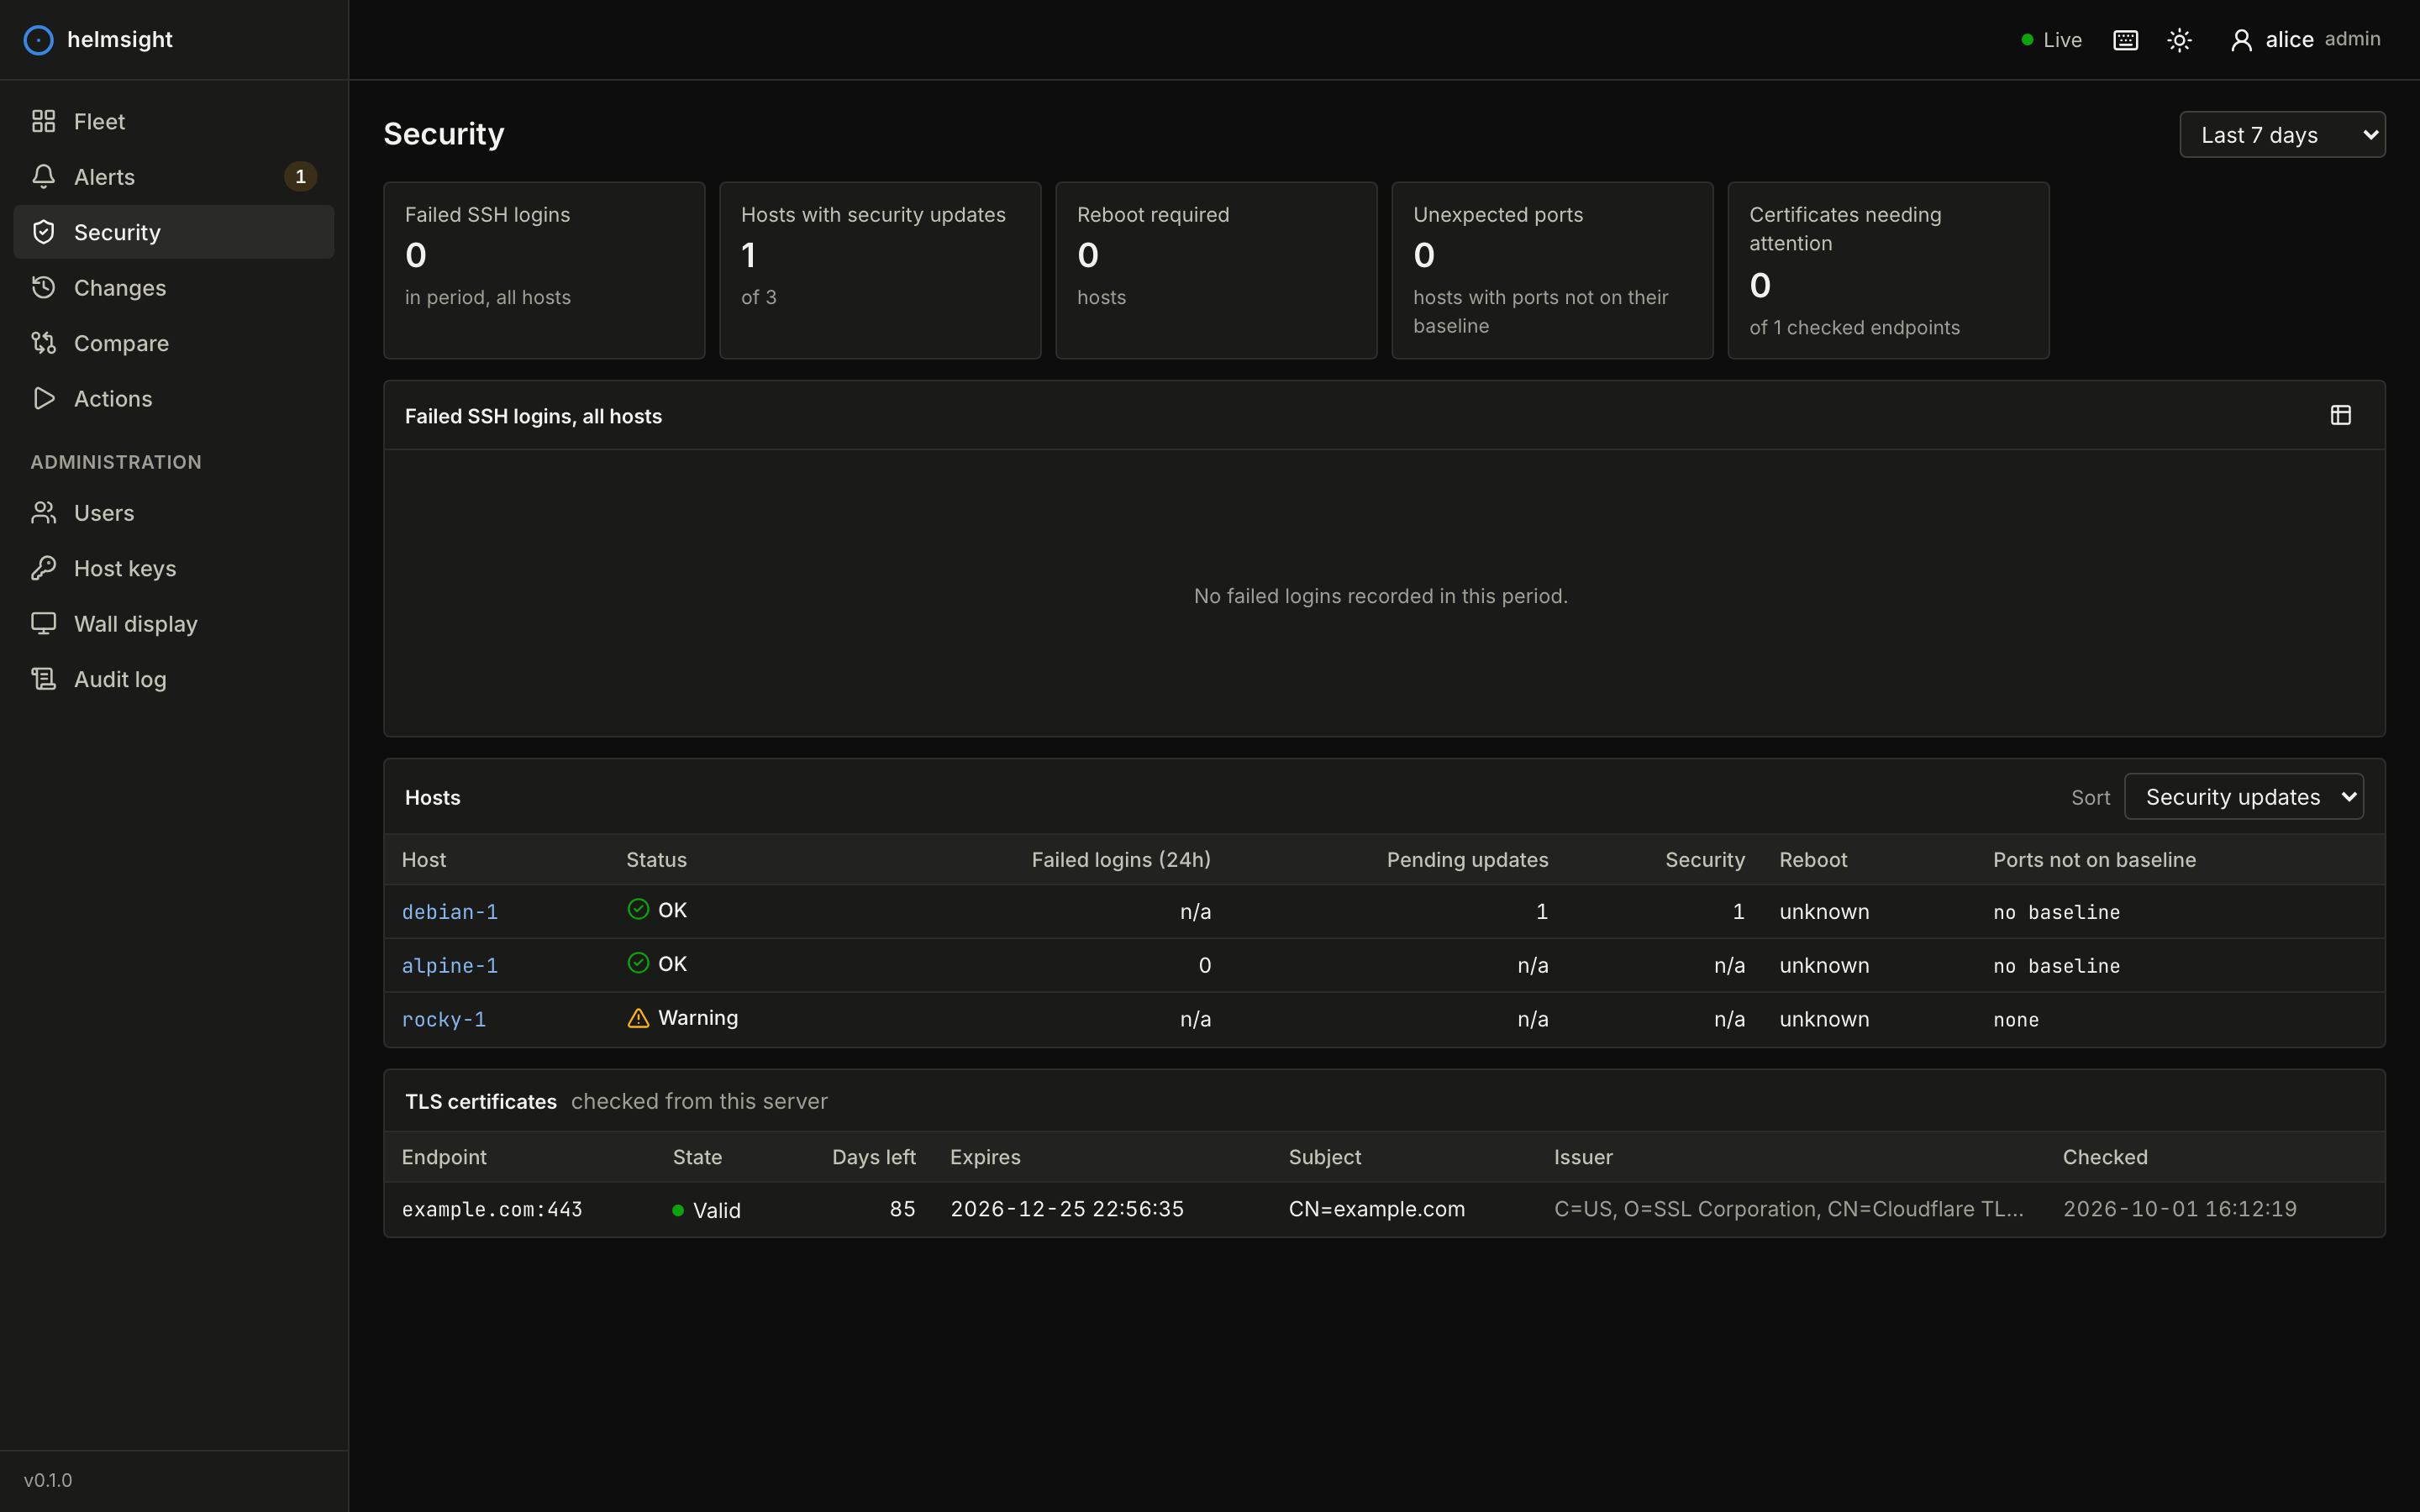
Başarısız SSH girişleri, bekleyen güvenlik güncellemeleri, referansta olmayan portlar, yeniden başlatma gerektiren sunucular ve TLS sertifika süreleri; filonun tamamında.
disk_used_pct > 90 for 10m gibi, gruplara veya etiketlere göre kapsamlanan kurallar. Onaylama, susturma ve webhook, Slack veya e-posta bildirimleri.
Operatörler kabuk erişimi olmadan bir servisi yeniden başlatabilir: sabit komutlar, onay penceresi ve özet zincirli, yalnızca eklenebilen bir denetim kaydı.
İzleyici, operatör ve yönetici rolleri, TOTP, OpenID Connect ile tek oturum açma ve iptal edilebilir belirteçli NOC duvar ekranı.
/proc, df, ps, ss, systemctl, paket veritabanı. Eksik araçlar gerekçesiyle "n/a" olarak görünür.Debian, Ubuntu, RHEL, Rocky, Alma, Fedora, openSUSE ve Alpine (BusyBox) üzerinde çalışır.
Terminal, dosya yöneticisi veya komut kutusu yok. Uzak çıktı asla HTML olarak gösterilmez; sıkı bir İçerik Güvenliği Politikası satır içi kodu yasaklar.
OpenSSH known_hosts kuralları: bilinmeyen anahtarlar için yönetici onayı gerekir, değişen anahtarlar veri toplamayı durdurur ve alarm üretir.
Kısıtlı bir anahtarla yetkisiz bir hesap yeterlidir. Entegrasyon testleri izlenen sunuculara hiçbir şey yazılmadığını doğrular.
Varsayılan olarak yalnızca yerel adres, diğer adreslerde otomatik TLS, Argon2id, TOTP, SSO, CSRF koruması, hız sınırlama ve XChaCha20-Poly1305 ile şifrelenen gizli değerler.
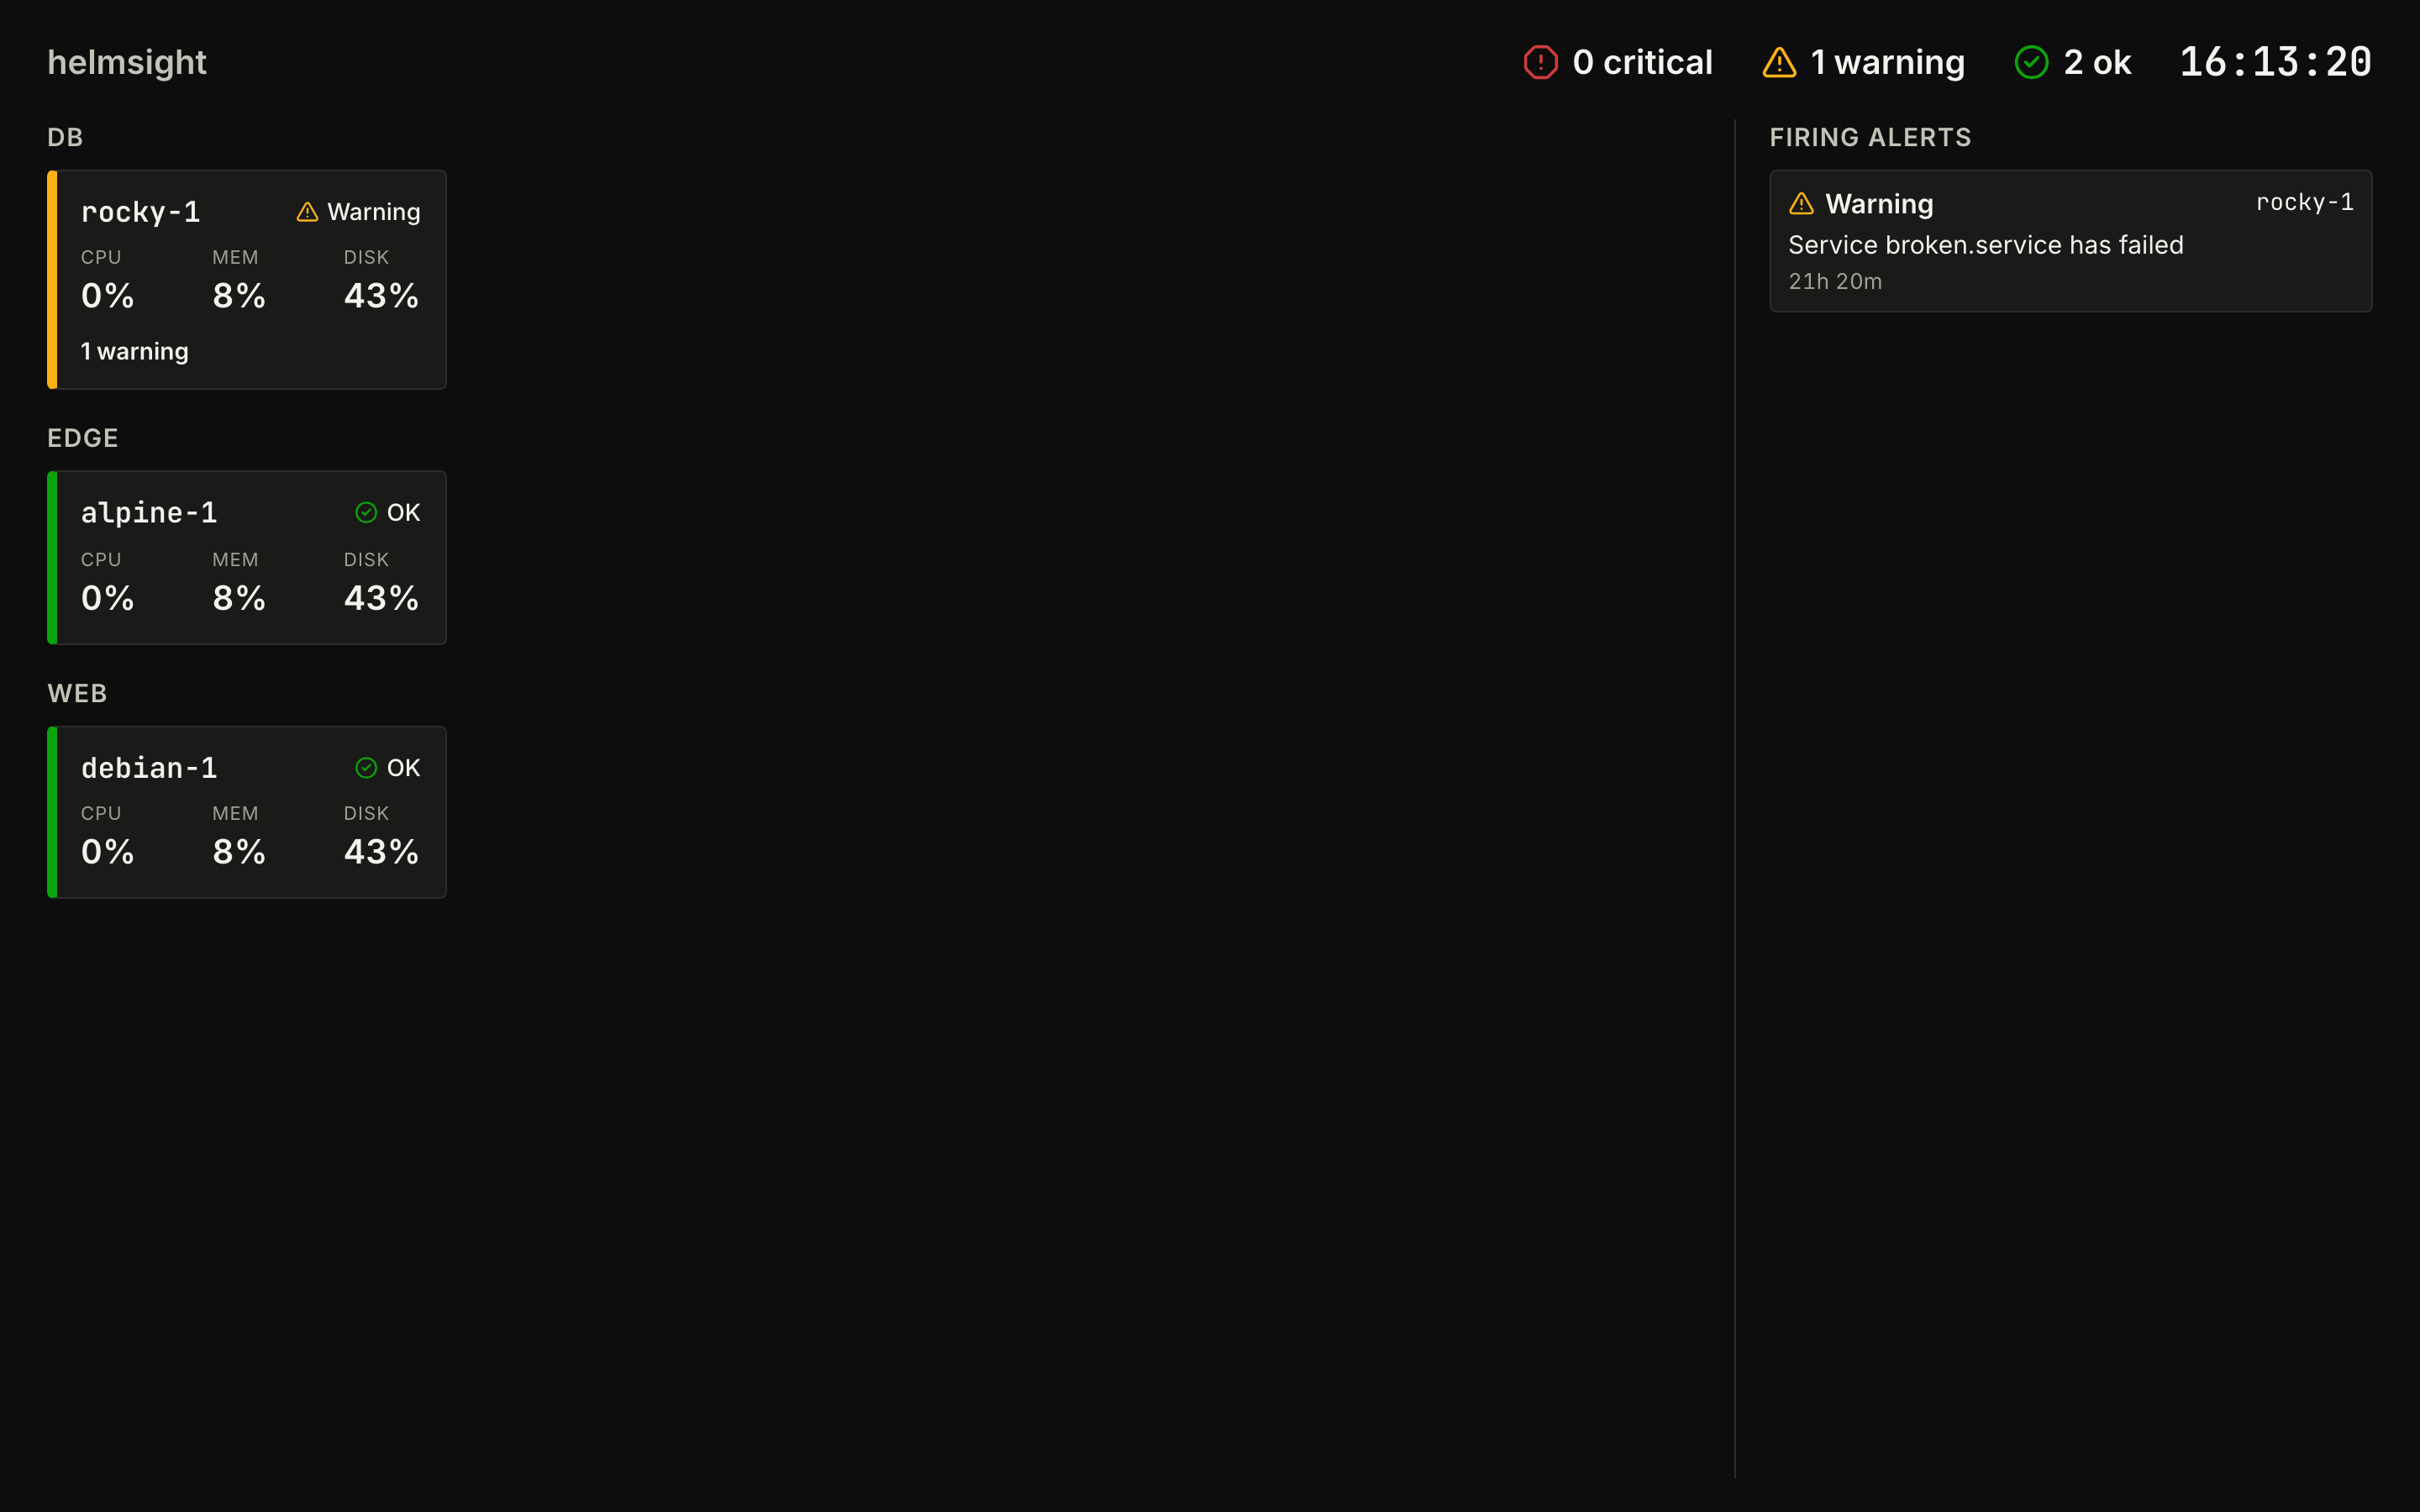
Herhangi bir Linux makinede yerel kip, SSH ve yapılandırma olmadan makinenin kendisini izler:
$ ./helmsight serve --localBir sunucuya servis olarak kurmak için kurulum betiğini kullanın. İndirilen dosyayı doğrular, birkaç soru sorar ve bir şey değiştirmeden önce yapacaklarını gösterir:
$ curl -fsSLO https://enderkus.github.io/helmsight/install.sh
$ sudo sh install.sh
Ardından sunucularınızı eklemek için hızlı başlangıç rehberini izleyin.